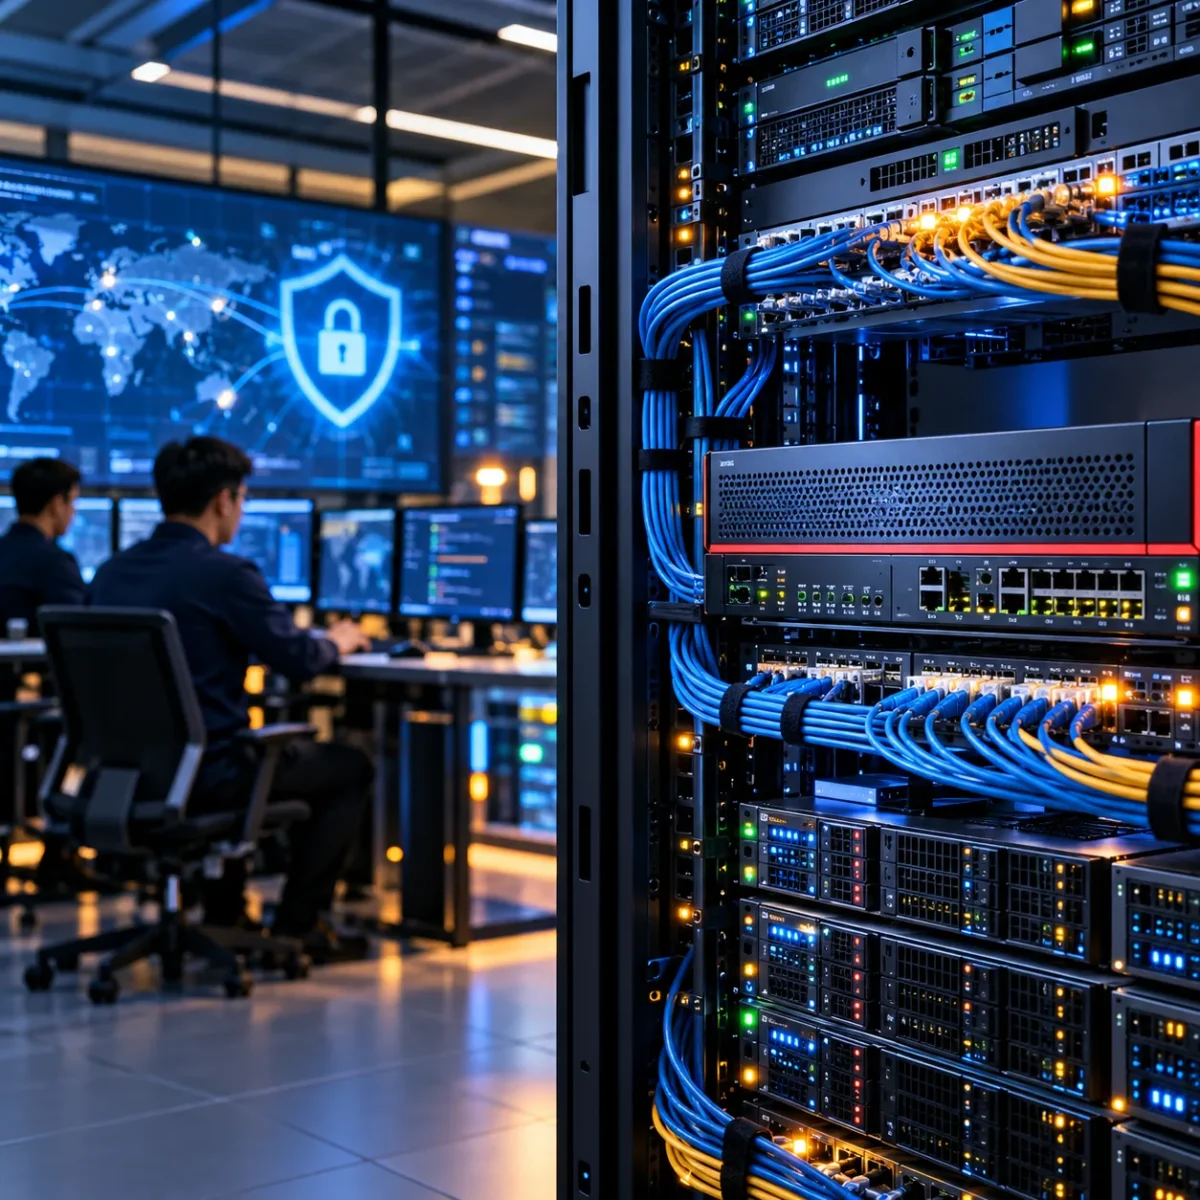
Hạ tầng mạng là nền tảng kết nối gần như toàn bộ hệ thống công nghệ trong doanh nghiệp. Máy tính, camera giám sát, tổng đài IP, máy chủ, máy chấm công, hệ thống kiểm soát ra vào, Wi-Fi và nhiều thiết bị khác đều phụ thuộc vào mạng nội bộ.
Khi quy mô doanh nghiệp ngày càng lớn, số lượng thiết bị kết nối tăng lên thì yêu cầu về bảo mật cũng trở nên quan trọng hơn. Bảo mật mạng không thể chỉ dừng lại ở việc đặt mật khẩu Wi-Fi. Doanh nghiệp cần xây dựng một hệ thống có phân vùng, phân quyền, kiểm soát truy cập và giám sát rõ ràng.
Một hạ tầng mạng được thiết kế tốt không chỉ giúp giảm nguy cơ mất dữ liệu mà còn hạn chế tình trạng gián đoạn hoạt động khi có sự cố xảy ra.
Vì sao doanh nghiệp cần quan tâm đến bảo mật hạ tầng mạng?
Trong một hệ thống mạng doanh nghiệp, chỉ cần một thiết bị có cấu hình yếu hoặc sử dụng tài khoản không an toàn cũng có thể trở thành điểm rủi ro.
Ví dụ, camera IP sử dụng mật khẩu mặc định, máy tính nhân viên không được cập nhật hoặc Wi-Fi khách dùng chung với mạng nội bộ đều có thể làm tăng nguy cơ truy cập trái phép.
Ngoài vấn đề bảo mật dữ liệu, sự cố mạng còn có thể ảnh hưởng trực tiếp đến hoạt động kinh doanh.
Một số hệ quả có thể gặp gồm:
- Nhân viên mất kết nối Internet.
- Không truy cập được máy chủ nội bộ.
- Camera mất kết nối.
- Tổng đài IP không hoạt động.
- Máy chấm công không đồng bộ dữ liệu.
- Hệ thống kiểm soát cửa gặp lỗi.
- Dữ liệu bị mất hoặc không thể truy cập.
Vì vậy, doanh nghiệp cần xem bảo mật mạng là một phần trong kế hoạch vận hành lâu dài.
Những rủi ro thường gặp trong hạ tầng mạng doanh nghiệp
Thiết bị không được cập nhật
Router, firewall, switch, camera và các thiết bị mạng đều sử dụng firmware hoặc phần mềm điều khiển.
Nếu thiết bị không được cập nhật trong thời gian dài, hệ thống có thể tồn tại các lỗi đã được nhà sản xuất khắc phục ở phiên bản mới hơn.
Doanh nghiệp nên kiểm tra định kỳ phiên bản firmware và cập nhật khi phù hợp.
Sử dụng tài khoản hoặc mật khẩu dùng chung
Việc nhiều người cùng sử dụng một tài khoản quản trị gây khó khăn trong việc kiểm soát.
Nếu mật khẩu bị lộ, doanh nghiệp cũng khó xác định ai đã truy cập hoặc thay đổi cấu hình.
Tốt hơn hết, mỗi nhân sự quản trị nên có tài khoản riêng và chỉ được cấp quyền phù hợp với công việc.
Không tách mạng khách và mạng nội bộ
Đây là một lỗi khá phổ biến.
Khách hàng, đối tác hoặc thiết bị cá nhân thường chỉ cần truy cập Internet. Nếu họ sử dụng chung mạng với máy chủ, camera hoặc máy tính nội bộ, mức độ rủi ro sẽ tăng lên.
Doanh nghiệp nên tách Wi-Fi khách thành một vùng mạng riêng.
Camera và thiết bị IoT kết nối chung mạng văn phòng
Camera IP, máy chấm công, đầu đọc thẻ và các thiết bị IoT thường không cần truy cập trực tiếp vào toàn bộ hệ thống nội bộ.
Việc tách nhóm thiết bị này sang VLAN hoặc phân vùng riêng sẽ giúp kiểm soát tốt hơn.
Nếu một thiết bị gặp lỗi, mức độ ảnh hưởng đến các hệ thống khác cũng được hạn chế.
Tủ mạng thiếu kiểm soát
Bảo mật không chỉ là phần mềm.
Nếu tủ mạng đặt tại khu vực bất kỳ ai cũng có thể tiếp cận, người không được phép có thể rút dây, reset thiết bị hoặc kết nối trực tiếp vào switch.
Tủ thiết bị nên được bố trí tại khu vực phù hợp, có khóa và giới hạn người được phép tiếp cận.
Ba lớp bảo vệ hạ tầng mạng doanh nghiệp nên có
1. Phân vùng mạng và phân quyền rõ ràng
Một hệ thống mạng tốt không nên để toàn bộ thiết bị hoạt động trong cùng một vùng.
Tùy theo quy mô, doanh nghiệp có thể chia thành các nhóm như:
- Mạng cho nhân viên.
- Mạng cho máy chủ.
- Mạng camera.
- Mạng thiết bị IoT.
- Mạng Wi-Fi khách.
- Mạng dành cho bộ phận quản trị.
Các nhóm có thể được phân tách bằng VLAN hoặc các cơ chế phù hợp.
Sau đó, doanh nghiệp thiết lập quy tắc cho phép hoặc hạn chế các vùng mạng giao tiếp với nhau.
Ví dụ, mạng Wi-Fi khách chỉ cần truy cập Internet và không cần truy cập vào máy chủ nội bộ.
Cách làm này giúp giảm đáng kể phạm vi ảnh hưởng khi một thiết bị gặp sự cố.
2. Firewall, mật khẩu mạnh và quản lý thiết bị tập trung
Firewall đóng vai trò kiểm soát luồng dữ liệu đi vào và đi ra khỏi hệ thống.
Tùy quy mô doanh nghiệp, firewall có thể được sử dụng để:
- Hạn chế các kết nối không cần thiết.
- Quản lý truy cập Internet.
- Kiểm soát các cổng dịch vụ.
- Chặn một số lưu lượng bất thường.
- Theo dõi kết nối giữa các vùng mạng.
Bên cạnh firewall, các thiết bị quản trị cần sử dụng mật khẩu đủ mạnh.
Không nên tiếp tục sử dụng tài khoản mặc định của nhà sản xuất sau khi lắp đặt.
Nếu hệ thống có nhiều Access Point, switch hoặc thiết bị mạng, doanh nghiệp cũng nên cân nhắc giải pháp quản lý tập trung.
Việc quản lý tập trung giúp kỹ thuật viên dễ kiểm tra trạng thái thiết bị và phát hiện điểm bất thường.
3. Giám sát, sao lưu và bảo trì định kỳ
Bảo mật không phải là công việc thực hiện một lần rồi kết thúc.
Hệ thống cần được kiểm tra thường xuyên trong suốt quá trình sử dụng.
Một số nội dung nên thực hiện gồm:
- Kiểm tra nhật ký hệ thống.
- Kiểm tra thiết bị đang kết nối.
- Rà soát tài khoản quản trị.
- Sao lưu cấu hình router và switch.
- Sao lưu cấu hình firewall.
- Kiểm tra firmware.
- Kiểm tra hoạt động của UPS.
- Kiểm tra nhiệt độ tủ mạng.
- Vệ sinh thiết bị.
Việc sao lưu cấu hình đặc biệt quan trọng.
Nếu một thiết bị gặp sự cố hoặc phải thay thế, kỹ thuật viên có thể phục hồi nhanh hơn thay vì cấu hình lại toàn bộ từ đầu.
Phân quyền theo vai trò thay vì cấp quyền rộng
Không phải nhân viên nào cũng cần quyền truy cập giống nhau.
Nhân viên văn phòng có thể chỉ cần sử dụng Internet và phần mềm nội bộ. Bộ phận IT có thể cần quyền quản lý thiết bị. Camera có thể chỉ cho phép một số nhân sự truy cập.
Phân quyền đúng giúp giảm nguy cơ thao tác nhầm và hạn chế quyền truy cập không cần thiết.
Khi nhân viên chuyển bộ phận hoặc nghỉ việc, doanh nghiệp cũng nên rà soát lại quyền truy cập ngay.
Quản lý danh sách thiết bị trong hệ thống
Khi hệ thống nhỏ, doanh nghiệp có thể nhớ được từng thiết bị.
Tuy nhiên, khi quy mô tăng lên, việc quản lý bằng trí nhớ sẽ không còn phù hợp.
Doanh nghiệp nên có danh sách gồm:
- Tên thiết bị.
- Loại thiết bị.
- Địa chỉ IP.
- Vị trí lắp đặt.
- Người quản lý.
- Thông tin bảo hành.
- Ngày đưa vào sử dụng.
Danh sách này giúp việc kiểm tra và xử lý sự cố nhanh hơn.
Đồng thời, thiết bị lạ xuất hiện trong mạng cũng dễ được phát hiện.
Hạn chế sử dụng mật khẩu mặc định
Nhiều camera, router, đầu ghi và thiết bị mạng khi xuất xưởng sử dụng tài khoản mặc định.
Nếu không thay đổi sau khi lắp đặt, đây có thể trở thành một điểm yếu.
Doanh nghiệp nên:
- Thay mật khẩu ngay sau khi cài đặt.
- Không sử dụng cùng một mật khẩu cho toàn bộ thiết bị.
- Hạn chế chia sẻ tài khoản quản trị.
- Lưu thông tin quản trị tại nơi phù hợp.
- Thay đổi mật khẩu khi nhân sự phụ trách thay đổi.
Đối với các hệ thống hỗ trợ xác thực nhiều bước, doanh nghiệp cũng nên cân nhắc sử dụng.
Kiểm soát các cổng mạng không sử dụng
Trong văn phòng, nhiều ổ mạng hoặc cổng switch có thể không được sử dụng.
Nếu các cổng này vẫn hoạt động, một thiết bị lạ có thể được kết nối trực tiếp vào mạng nội bộ.
Doanh nghiệp nên rà soát và tắt các cổng không cần thiết khi điều kiện cho phép.
Với các khu vực công cộng, phòng họp hoặc hành lang, nội dung này càng cần được chú ý.
Wi-Fi doanh nghiệp cần được thiết kế riêng
Wi-Fi là một trong những điểm truy cập phổ biến nhất vào hệ thống.
Một mạng Wi-Fi tốt cần được thiết kế cả về vùng phủ sóng lẫn bảo mật.
Doanh nghiệp nên tách ít nhất hai nhóm:
- Wi-Fi dành cho nhân viên.
- Wi-Fi dành cho khách.
Mật khẩu Wi-Fi khách có thể thay đổi định kỳ hoặc được quản lý riêng.
Đối với mạng nhân viên, tùy quy mô có thể triển khai phương thức xác thực phù hợp hơn thay vì sử dụng một mật khẩu chung cho toàn bộ công ty.
Sao lưu cấu hình giúp giảm thời gian gián đoạn
Một router, switch hoặc firewall có thể hoạt động ổn định trong thời gian dài nhưng vẫn có khả năng gặp sự cố.
Nếu doanh nghiệp đã có bản sao lưu cấu hình, việc thay thế và phục hồi thiết bị sẽ đơn giản hơn.
Kỹ thuật viên không cần nhớ lại toàn bộ VLAN, địa chỉ IP hoặc quy tắc firewall.
Nhờ đó, thời gian gián đoạn hệ thống có thể được giảm đáng kể.
Bảo mật phải đi cùng với quy trình vận hành
Thiết bị hiện đại không thể đảm bảo an toàn nếu quy trình sử dụng không phù hợp.
Doanh nghiệp nên xây dựng một số nguyên tắc cơ bản như:
- Không chia sẻ tài khoản quản trị tùy tiện.
- Không sử dụng mật khẩu quá đơn giản.
- Rà soát quyền khi nhân sự nghỉ việc.
- Kiểm tra thiết bị lạ trong mạng.
- Sao lưu cấu hình trước khi thay đổi lớn.
- Ghi lại các thay đổi quan trọng.
- Kiểm tra hệ thống theo lịch định kỳ.
Khi có quy trình rõ ràng, việc quản lý hệ thống cũng ít phụ thuộc vào một cá nhân cụ thể.
Lê Gia hỗ trợ khảo sát và chuẩn hóa hạ tầng mạng doanh nghiệp
Công ty Cổ phần Đầu tư và Công nghệ Lê Gia cung cấp dịch vụ khảo sát, triển khai và bảo trì hạ tầng mạng cho doanh nghiệp.
Tùy theo hiện trạng và quy mô hệ thống, Lê Gia có thể hỗ trợ:
- Khảo sát hạ tầng mạng hiện tại.
- Chuẩn hóa tủ mạng.
- Sắp xếp và đánh dấu dây dẫn.
- Kiểm tra router, switch và Access Point.
- Phân chia VLAN.
- Cấu hình thiết bị.
- Tách mạng khách và mạng nội bộ.
- Rà soát hệ thống camera IP.
- Sao lưu cấu hình thiết bị.
- Tư vấn phương án mở rộng.
Giải pháp được xây dựng dựa trên nhu cầu thực tế thay vì áp dụng một mô hình giống nhau cho mọi doanh nghiệp.
Xây dựng hạ tầng mạng an toàn ngay từ đầu
Bảo mật mạng không nhất thiết phải bắt đầu bằng những giải pháp quá phức tạp.
Đối với nhiều doanh nghiệp, việc phân vùng mạng hợp lý, sử dụng mật khẩu tốt, quản lý thiết bị rõ ràng, sao lưu cấu hình và bảo trì thường xuyên đã giúp giảm đáng kể các rủi ro phổ biến.
Quan trọng nhất là doanh nghiệp cần biết hệ thống của mình đang có những thiết bị nào, ai được phép truy cập và dữ liệu đang được bảo vệ ra sao.
Một hạ tầng mạng an toàn là nền tảng để doanh nghiệp hoạt động ổn định, bảo vệ dữ liệu và phát triển lâu dài.